

Tervise infosüsteemi edastatavate dokumentide kontrollid
Tervise infosüsteemi (TIS) edastatavate dokumentide kontrollid on defineeritud reeglid andmekvaliteedi tagamiseks. Kontrollide eesmärk on valideerida edastatud dokumentide vastavust kehtestatud nõuetele.
Kontrollide tüübid
CDA dokumentidele kehtestatud andmekontrolle võib jaotada kolmeks suuremaks rühmaks: baasstruktuuri kontrollid, (äri)loogika kontrollid ja terminoloogia kontrollid. Baasstruktuuri kontrollid valideerivad TIS-i edastatud sõnumite vastavust HL7 schemale. Loogika ja äriloogika kontrollid valideerivad dokumendi sisu vastavust andmemudelile ja täiendavatele ärilistele reeglitele. Terminoloogia kontrollid valideerivad kokkulepitud loendite kasutamise korrektsust.
Baasstruktuuri ehk schema kontrollid
Schema kontrollid valideerivad dokumendi vastavust HL7 baasstruktuurile, sealhulgas:
- Elementide ja atribuutide esinemist ning järjekorda dokumendis;
- Elementide kordsust (kardinaalsust);
- Andmetüüpe;
- Skalaarseid väärtusi (arvude täpsus, min/max vahemikud, tekstiväärtuse mustrit jmt).
(Äri)loogika ehk schematroni kontrollid
Schematroni kontrollid valideerivad dokumendi vastavust lokaalsele andmemudelile ja ärireeglitele, sealhulgas:
- Andmekoosseisust tulenevat kohustuslikkust ja kordsust;
- Tingimuslikku äriloogikat ja elementidevahelisi seoseid ühe dokumendi piires;
- Õige loendi kasutamist
Terminoloogia kontrollid
Terminoloogia kontrollid valideerivad andmetes kasutatud loendite ja koodide korrektsust, sealhulgas:
- loendi ja selle versiooni kehtivust;
- koodi kuulumist viidatud loendi versiooni;
- koodi ja nimetuse omavahelist vastavust
Valideerimismoodul
Tervise infosüsteemi saabumisel kontrollitakse dokumente valideerimismoodulis vastavalt defineeritud reeglitele. Baasstruktuuri kontrollid on rakendatud kõikidele dokumentidele, et tagada kokkulepitud dokumentide struktuur. Loogika ja terminoloogia kontrolle on rakendatud dokumendi liigiti erinevalt, vastavalt teenuse sisule ja andmekasutajate vajadustele.
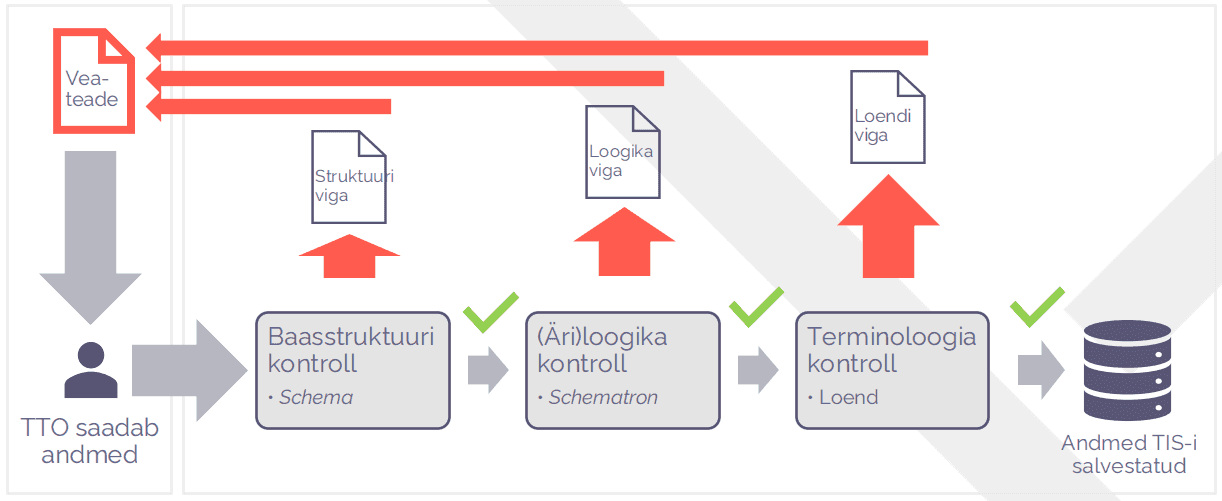
Joonis 1. CDA dokumentide tagasilükkamisega valideerimine
Valideerimisel tuvastatud vead
Kontrollimine toimub validaatori abil kolmes eespool välja toodud etapis. Kui ühes kontrollimise etapis tuvastatakse vastuolu rakendatud kontrollidega, siis logitakse dokumendi saabumine ja leitud vigade kohta saadetakse tagasi lükkamise põhjust sisaldav veateade dokumendi saatnud TTO-le. Selliseid dokumente ei talletata tervise infosüsteemi andmebaasi.
Veateate saamisel tuleb teates viidatud viga parandada ning parandatud dokument uuesti TIS-i edastada. Veateadete kohta tekkinud küsimused palume edastada meiliaadressil: [email protected]
Vea korral salvestab süsteem vealogi. Logitud vigade statistika on aluseks andmekvaliteedi seirele ning korduvate samatüübiliste vigade korral pöördume TTO ja TTO infosüsteemi arendaja poole, et tekkinud vead parandada ning edasisi vigu ennetada.
Uue andmekontrolli lisamine
Uusi andmekvaliteedi kontrolle on võimalik luua kõigi kontrolli tüüpidega: schema, schematron, loend. Sisend uue kontrolli loomiseks võib tulla andmestiku äriomanikult, aga ka teistelt andmetarbijatelt (äritellijatelt), kellel on oma spetsiifiliste kasutusjuhtude jaoks vaja täiendavat andmete valideerimist.
Iga uue reegli puhul hinnatakse esmalt, kas see eeldab uue vormingu versiooni loomist. Uus versioon on vajalik siis, kui muutub andmekoosseisu sisu, struktuur või kogumise loogika (näiteks vabateksti asendamine kodeeritud väärtusega). Uut versiooni ei ole vaja juhul, kui valideerima hakatakse andmevälja, mis on standardis juba kohustuslik, kuid mille täitmist pole seni tehniliselt kontrollitud.
Uus kontroll rakendatakse esmalt ilma tagasilükkamiseta. Tellijaga kokkulepitud ajaperioodi jooksul reegli vastu eksinud dokumente ei blokeerita, vaid süsteem kogub vealogisid. See võimaldab analüüsida kontrolli reaalset mõju: milliseid vigu enim tehakse ning milliste TTO-de infosüsteeme see mõjutab, ennetades sellega ootamatut andmehõive langust.
Dokumendi tagasilükkamisega (blokeerivaid) kontrolle rakendatakse ainult äriomaniku kinnitusel. Äriomanik hindab kogutud logide põhjal reegli mõju andmehõivele. Selle eesmärk on tagada, et proaktiivne andmekvaliteedi tõstmine ei katkestaks kriitilist andmevahetust ning asutustel oleks reaalne võimekus vigu parandada. Kõigist tagasilükkamisega seotud muudatustest teavitatakse TTO-sid ja nende arendajaid aegsasti enne reegli jõustumist.
Olemasoleva andmekontrolli muutmine
Olemasoleva kontrolli muutmise põhjus võib olla nii äriline kui ka tehniline. Sarnaselt uue kontrolli loomisega võib äriline sisend võib tulla nii äriomanikult kui ka teistelt andmetarbijatelt (nt statistikat koostavalt asutuselt). Peamine erinevus seisneb selles, et muudatus on võimalik viia sisse juba töötavasse reeglisse, mis tähendab, et TTO-d ei pea juurutama täiesti uut kontrolli. See muudab kogu protsessi kiiremaks ja osapooltele sujuvamaks.
Äriline vajadus võib väljenduda näiteks vormingu andmeploki või äriloogika muutumises. Tehniline vajadus võib tuleneda süsteemi uuendustest, andmekvaliteedi seires tuvastatud vigade (nt valepositiivsete veateadete) parandamisest või koodiloendite uuenemisest. Mõlemal juhul hinnatakse esmalt, millised tehnilised ja ärilised sõltuvused muudatusega kaasnevad ning kas see mõjutab TTO-de tööd.
Enamasti ei nõua olemasoleva kontrolli täiendamine mõjuanalüüsi etappi, kuid keerukamate muudatuste või äriomaniku soovi korral on võimalik see etapp lisada. Andmete tagasilükkamist põhjustavad kontrolli muudatused rakendatakse alati vaid äriomaniku kinnitusel ning TTO-sid ja arendajaid teavitatakse sellest standardimisteavituste kaudu.
Olemasoleva andmekontrolli kustutamine
Kontrolli eemaldamine (kustutamine) on suhteliselt harva esinev protsess ning võib olla seotud teiste protsessidega (nt uue kontrolli loomisega). Kontrolli kustutamisel eemaldatakse see kehtiva andmevahetusvormingu küljest, misjärel uutele laekuvatele andmetele seda reeglit enam ei rakendata. Muudatusel ei ole tagasiulatuvat mõju – varem laekunud andmed on süsteemi sisenemisel kontrolli läbinud ning muudatuse jõustumise aeg dokumenteeritakse.
Ärilise mõjuga kontroll eemaldatakse enamasti siis, andmenõuded muutuvad ja varasem kontroll kaotab asjakohasuse. Näiteks võetakse kasutusele uus loend ning luuakse selle loendi kasutamist valideeriv uus kontroll; vana kontroll eemaldatakse.